
Data 400 Juta Pengguna Twitter Bocor, Elon Musk Dimintai Tebusan Rp3,1 Miliar
- Data dari ratusan juta pengguna Twitter dilaporkan telah dibobol dan bocor.
Rizky C. Septania
Author
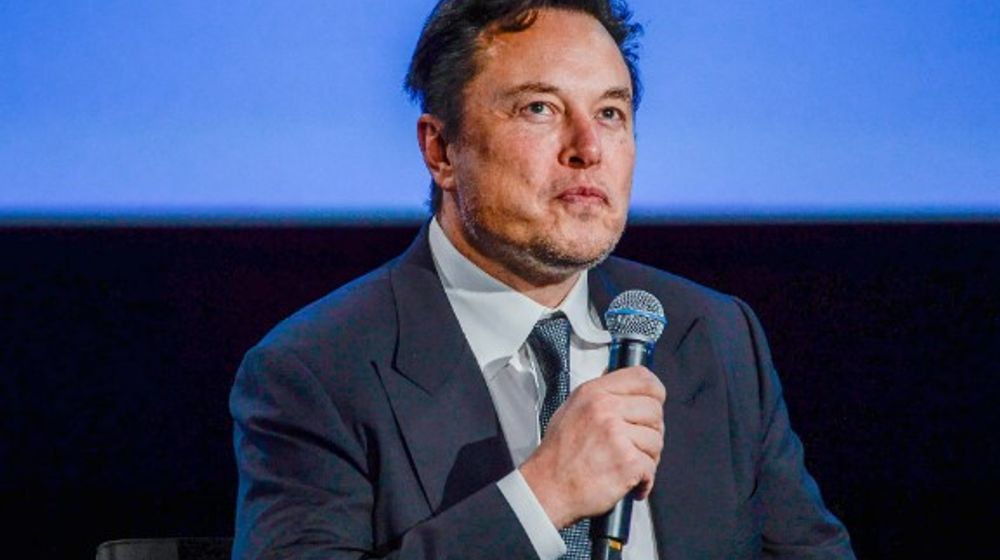
TEXAS - Data dari ratusan juta pengguna Twitter dilaporkan telah dibobol dan bocor. Pelaku pembobolan mengeklaim telah menggenggam data publik dan pribadi dari 400 juta pengguna Twitter.
Adapun data yang bocor merupakan data pengguna yang sudah dibobol pada 2021 dengan memanfaatkan celah kerentanan API yang sekarang telah diperbaiki.
Informasi bobolnya data dari 400 juta pengguna Twitter ini diketahui setelah akun bernama Ryushi mengunggahnya di forum dark web. Hacker tersebut meminta tebusan sebesar US$200.000 atau sekitar Rp 3,1 miliar (asumsi kurs Rp15.600 per dolar AS) agar data tersebut bisa dikembalikan pada Twitter.
- Kaleidoskop 2022: 10 Peristiwa Nasional yang Jadi Trending Google Tahun 2022
- Adaro Energy Indonesia (ADRO) Tebar Dividen Rp7,79 Triliun! Lebih Besar dari Tahun Lalu
- Emtek (EMTK) Perpanjang Tanggal Jatuh Tempo Pinjaman pada Anak Perusahaan
Menurut akun tersebut, nilai tebusan jauh lebih sedikit daripada denda yang bisa diberikan pada Twitter jika nantinya mendapat hukuman karena melanggar regulasi perlindungan data pribadi Uni Eropa atau GDPR akibat kasus ini.
"Twitter atau Elon Musk jika Anda membaca ini, Anda sudah mempertaruhkan denda GDPR atas pelanggaran 5,4 juta yang menggambarkan denda sumber pelanggaran pengguna 400 juta," tulis Ryushi dalam posting forum, dikutip dari Phone Android, Kamis, 29 Desember 2022.
Lebih lanjut, akun tersebut kemudian membandingkannya dengan kasus yang pernah menimpa Facebook. Pada tahun lalu, Facebook dikenakan US$276 juta akibat kebocoran data sekitar 533 juta pengguna.
"Pilihan terbaik Anda untuk menghindari membayar denda pelanggaran GDPR sebesar US$276 juta seperti yang dilakukan Facebook adalah dengan membeli data ini secara eksklusif," tambahnya.
Tak sampai di situ, pelaku ancaman juga menautkan ke postingan yang menjelaskan bagaimana data ini dapat disalahgunakan oleh pelaku ancaman lain untuk berbagai serangan cyber lain seperti phishing, penipuan crypto, dan serangan BEC.
Dari data bocor yang diunggah pada forum dark web, terdapat sampel data dari sejumlah tokoh terkenal yang mencakup tiga puluh tujuh selebritas, politisi, jurnalis, perusahaan, dan lembaga pemerintah. Adapun nama ya g termasuk diantaranya adalah Alexandria Ocasio-Cortez, Donald Trump JR, Mark Cuba, Kevin O'Leary, dan Piers Morgan. Selain itu, sampel yang lebih besar dari 1.000 profil pengguna Twitter bocor kemudian.
Adapun profil pengguna berisi data Twitter publik dan pribadi, termasuk alamat email pengguna, nama, nama pengguna, jumlah pengikut, tanggal pembuatan akun, dan nomor telepon.
Namun, meski hampir semua data diatas dapat diakses publik oleh semua pengguna Twitter, nomor telepon dan alamat email merupakan informasi pribadi.
Melansir Bleeping Computer, Ryushi selaku peretas mengatakan bahwa mereka mencoba untuk menjual data Twitter secara eksklusif hanya kepada satu orang dengan US$200.000. setelah terjual, mereka akan menghapus data tersebut. Namun, jika pembelian eksklusif tidak dilakukan, mereka akan menjual data tersebut ke banyak orang seharga US$60.000 per data.
Pelaku menambahkan bahwa mereka juga telah mengumpulkan nomor telepon pribadi dan alamat email dengan memanfaatkan kerentanan API yang diperbaiki Twitter pada Januari 2022 dan sebelumnya dikaitkan dengan pelanggaran data 5,4 juta pengguna.
Kerentanan ini memungkinkan seseorang memasukkan sejumlah besar nomor telepon dan alamat email ke API Twitter dan menerima ID pengguna Twitter terkait. Pelaku ancaman kemudian menggunakan ID ini dengan IP lain untuk mengambil data profil publik pengguna, membangun profil pengguna Twitter yang terdiri dari data publik dan pribadi.
"Saya mendapatkan akses dengan eksploit yang sama yang digunakan untuk kebocoran data 5,4 juta. Saya berbicara dengan penjualnya dan dia mengonfirmasi bahwa itu ada di alur masuk twitter", ujar Ryushi.
Laila Ramdhini
Editor